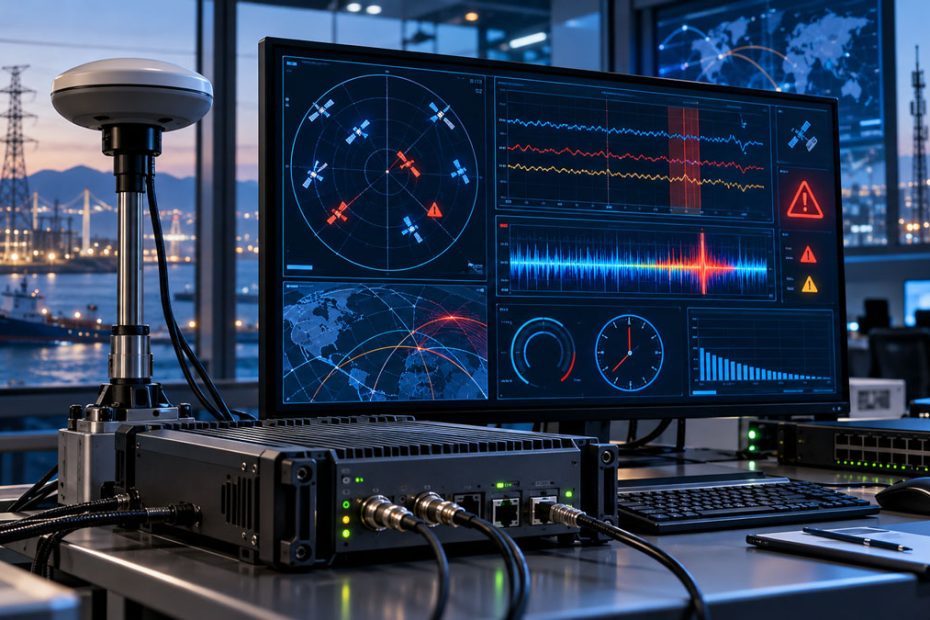
CyberPrism a lancé CyberPrism Canary, un nouveau système de surveillance conçu pour détecter lorsque les données du système mondial de navigation par satellite peuvent être devenues peu fiables en raison de spoofing, de brouillage ou d’autres formes de perturbation du signal. Plutôt que d’essayer de maintenir une sortie de navigation ou de synchronisation pendant un incident d’interférence, Canary est conçu pour répondre à une question plus fondamentale : peut-on encore faire confiance aux données dérivées du GNSS ?
Le système compare en permanence l’heure obtenue à partir de son récepteur GNSS intégré avec des données horaires provenant de sources indépendantes via le Network Time Protocol. Un écart croissant entre ces références peut indiquer que la source satellitaire est perturbée ou manipulée, ce qui permet aux opérateurs de traiter avec davantage de prudence les informations associées de positionnement, de navigation et de synchronisation.
CyberPrism présente Canary comme une plateforme de détection et d’alerte plutôt que comme une technologie destinée à empêcher les interférences GNSS. Le système vise principalement les environnements de technologie opérationnelle dans lesquels des informations erronées de position ou de temps peuvent affecter les processus industriels, les infrastructures électriques, les télécommunications, les opérations maritimes et d’autres systèmes critiques.
Comparaison GNSS et NTP
Le principe sous-jacent est relativement simple. Les récepteurs GNSS obtiennent une référence temporelle très précise à partir de constellations de navigation par satellite telles que GPS, Galileo, GLONASS et BeiDou. Ces informations temporelles sont largement utilisées pour synchroniser les réseaux de communication, les équipements industriels, les systèmes électriques et les infrastructures de surveillance distribuée.
CyberPrism Canary introduit une deuxième référence grâce à plusieurs sources NTP externes et compare en permanence cette heure issue du réseau à l’horloge GNSS. Dans des conditions normales, les deux références devraient rester dans une tolérance définie. Si l’heure GNSS commence à s’écarter de la référence indépendante, le système peut identifier cette différence comme un signe que la source satellitaire n’est peut-être plus fiable.
Cette approche est particulièrement pertinente face au spoofing, car un émetteur sophistiqué peut générer de faux signaux satellitaires capables d’amener un récepteur GNSS à calculer une position ou une heure erronée tout en continuant apparemment à fonctionner normalement. Le récepteur peut encore afficher une solution valide, un nombre suffisant de satellites et des données de navigation plausibles, alors même que la solution sous-jacente a déjà été compromise.
Détection du Spoofing et du Brouillage
Le brouillage et le spoofing affectent les récepteurs GNSS de différentes manières. Le brouillage introduit des interférences radiofréquences dans les bandes GNSS et réduit la capacité du récepteur à acquérir ou à suivre les signaux satellitaires légitimes. Selon la puissance et les caractéristiques de l’interférence, les conséquences peuvent aller d’une baisse de précision et d’une disponibilité réduite des satellites à une perte complète du positionnement.
Le spoofing peut être plus difficile à détecter, car il utilise de faux signaux pour manipuler la solution calculée plutôt que d’empêcher simplement la réception. Au lieu de perdre sa position, un récepteur peut continuer à produire des données de position ou de temps plausibles mais incorrectes. Cela augmente le risque que les systèmes en aval acceptent de fausses informations comme valides.
CyberPrism Canary surveille plusieurs indicateurs associés à ce type de dégradation, notamment la qualité des données GNSS, l’état du dispositif, la précision temporelle, la perte de signal, les messages malformés, la dérive temporelle et les écarts entre les références GNSS et NTP. Le système peut ensuite générer des alertes très visibles lorsque des anomalies prédéfinies sont détectées.
Il est important de noter que CyberPrism ne prétend pas que Canary empêche le spoofing ou le brouillage. Son rôle consiste à fournir une indication indépendante signalant que les informations GNSS ne doivent plus être considérées automatiquement comme fiables. Cela donne aux opérateurs la possibilité de passer à des procédures ou à des sources alternatives avant que des données erronées n’affectent des opérations critiques.
Synchronisation GNSS dans les Infrastructures Critiques
GNSS est souvent associé à la navigation des véhicules, mais la synchronisation temporelle de précision est l’une de ses applications les plus importantes dans les infrastructures. Les réseaux électriques, les télécommunications, les systèmes financiers, les systèmes de contrôle industriel et les équipements de surveillance distribuée peuvent tous dépendre d’horloges synchronisées, souvent avec des tolérances bien plus strictes que ne le perçoivent les utilisateurs finaux.
Dans un réseau électrique, des horodatages précis peuvent être nécessaires pour séquencer les événements, surveiller les défauts, gérer les opérations de commutation et synchroniser des équipements géographiquement éloignés. Si différents dispositifs commencent à fonctionner avec des références temporelles incohérentes, le diagnostic des défauts ou la coordination des systèmes devient plus difficile et, dans certaines applications, potentiellement dangereuse.
Des problèmes similaires peuvent apparaître dans les environnements de contrôle industriel, où les journaux provenant des PLC, des contrôleurs, des capteurs, des systèmes de sécurité et des équipements réseau doivent être corrélés avec précision. Si les horodatages dérivent, les ingénieurs peuvent avoir des difficultés à déterminer la séquence réelle des événements lors d’une panne ou d’un incident de cybersécurité.
CyberPrism indique que le UK National PNT Office estime que 97 % des infrastructures nationales critiques du Royaume-Uni dépendent d’une manière ou d’une autre des services GNSS. L’entreprise cite également une étude du gouvernement britannique selon laquelle le GNSS contribue à hauteur de plus de 13,6 milliards de livres sterling par an à l’économie du pays, tandis qu’une interruption de sept jours pourrait avoir un impact économique d’environ 7,6 milliards de livres sterling.
Les Interférences GNSS Augmentent
Le lancement de Canary intervient alors que les interférences GNSS sont devenues un problème opérationnel beaucoup plus visible. CyberPrism cite des chiffres de l’Agence spatiale européenne indiquant que plus de 10 000 navires ont été touchés par des interférences GNSS malveillantes au cours d’un seul trimestre de 2025, soit environ huit fois plus qu’au trimestre précédent.
L’entreprise fait également référence à des données de la FAA et de l’EASA portant sur environ 150 000 événements de perte de GPS au cours de cinq millions d’opérations aériennes sur une période de 12 mois. Les incidents dans l’aviation et le transport maritime ont particulièrement attiré l’attention, car les erreurs de navigation y sont immédiatement visibles. Cependant, des interférences similaires peuvent affecter tout système dépendant du positionnement ou de la synchronisation par satellite.
La distinction entre une perte complète du signal et des données corrompues est importante. Un système qui cesse clairement de fournir des informations de navigation peut déclencher des procédures de secours établies. En revanche, un récepteur qui continue à fournir des informations crédibles mais incorrectes crée un risque opérationnel plus complexe, car les opérateurs et les systèmes connectés peuvent ne pas avoir de raison immédiate de douter de ces données.
Intégration des Alarmes OT
Canary a été conçu spécifiquement pour les installations de technologie opérationnelle et pas uniquement pour les environnements informatiques traditionnels. L’une de ses fonctions pratiques est la prise en charge des VFC, ou contacts libres de potentiel, qui permettent de connecter le système de surveillance à des équipements d’alarme industrielle existants sans nécessiter une intégration logicielle complexe.
Un événement détecté peut ainsi déclencher un voyant d’avertissement externe, une alarme sonore, une entrée relais ou une autre réponse opérationnelle prédéfinie. Cette fonction est particulièrement pertinente dans les installations industrielles où les alertes critiques ne peuvent pas dépendre uniquement d’un opérateur surveillant en permanence un tableau de bord logiciel.
La plateforme combine également les signaux GNSS, les informations temporelles, l’état du dispositif et l’état général du système au sein d’une interface unifiée conçue pour fournir aux opérateurs une vue opérationnelle unique. CyberPrism indique que le moteur d’alarme surveille en permanence la qualité des données, l’état du dispositif et la précision temporelle tout en générant des alertes en cas de perte de signal, de messages malformés ou de dérive temporelle.
Journalisation des Incidents GNSS
CyberPrism a également accordé une grande importance à l’enregistrement des événements. Canary intègre un système de rotation des journaux haute performance conçu pour conserver les preuves tout en maîtrisant les besoins en stockage. Ces journaux peuvent être utilisés pour les enquêtes sur les incidents, les audits et les analyses postérieures aux événements.
Cette fonction peut être particulièrement utile, car de nombreux événements d’interférence sont temporaires. Lorsque les ingénieurs commencent à enquêter sur un problème de navigation ou de synchronisation, les conditions radiofréquences d’origine peuvent avoir disparu. Les écarts temporels historiques, les états du récepteur, les alarmes et les erreurs de messages peuvent aider à déterminer quand l’événement a commencé, combien de temps il a duré et comment les systèmes connectés ont réagi.
L’architecture est décrite comme modulaire, avec une prise en charge de plusieurs types de signaux, configurations d’alimentation et méthodes de journalisation. Cela devrait faciliter l’intégration de Canary dans différents environnements opérationnels au lieu de le limiter à une seule fonction ou à une configuration fixe.
Ce qui Distingue Canary
L’un des aspects les plus intéressants de Canary est que CyberPrism ne cherche pas à prétendre qu’il peut rendre les signaux satellitaires insensibles aux interférences. Cette distinction est techniquement importante. Les antennes anti-brouillage, les antennes à diagramme de réception contrôlé, les récepteurs multifréquences, les systèmes de navigation inertielle et les plateformes de fusion de capteurs peuvent améliorer la résilience. Toutefois, aucune de ces technologies ne change le fait fondamental que les signaux GNSS qui atteignent la surface terrestre sont extrêmement faibles et vulnérables aux perturbations.
CyberPrism introduit à la place une couche indépendante de surveillance de l’intégrité. Du point de vue de l’architecture système, cette approche est intéressante, car la disponibilité et l’intégrité ne sont pas le même problème. Un système de navigation ou de synchronisation peut continuer à fonctionner alors que l’intégrité de ses données est déjà compromise.
L’approche de Canary basée sur la comparaison des horloges fournit une référence externe qui peut révéler cette situation. Elle ne remplace pas le matériel anti-brouillage, les systèmes inertiels ni les sources de positionnement redondantes. Elle peut cependant ajouter une couche supplémentaire d’information lorsque les opérateurs doivent décider si les données issues du GNSS sont toujours dignes de confiance.
La Question du NTP
Il existe toutefois une limitation technique importante qui mérite d’être examinée. La valeur de toute comparaison NTP dépend fortement du degré d’indépendance et de fiabilité réel des sources NTP utilisées. Si un serveur de temps externe tire lui-même sa référence de la même source GNSS, ou si le chemin de synchronisation réseau peut lui aussi être manipulé, l’indépendance de la comparaison diminue.
Dans les déploiements d’infrastructures critiques, les configurations les plus robustes devront donc s’appuyer sur des références temporelles soigneusement sélectionnées et, de préférence, diversifiées. Il ne faut pas considérer n’importe quel serveur NTP accessible sur Internet comme une source de référence. Une combinaison de technologies de synchronisation indépendantes, d’oscillateurs disciplinés, de références terrestres et de plusieurs sources GNSS ou réseau peut fournir un modèle d’intégrité plus robuste.
Cette limitation ne remet pas en cause le concept de base de Canary. Elle souligne au contraire un principe d’ingénierie plus large : la surveillance de l’intégrité GNSS devient plus utile lorsque plusieurs technologies présentant des modes de défaillance différents sont comparées entre elles.
Intégrité Plutôt que Continuité
Canary reflète également une évolution plus large dans la manière d’évaluer les systèmes résilients de positionnement et de synchronisation. Maintenir une sortie active ne signifie pas nécessairement maintenir une solution fiable.
Un récepteur peut traverser temporairement une interruption en utilisant un oscillateur, une centrale inertielle, des capteurs de roue, la navigation à l’estime ou une trajectoire calculée. Ces techniques peuvent être très utiles pour maintenir les opérations, mais la solution obtenue ne doit pas être automatiquement interprétée comme des données GNSS en temps réel et non compromises.
Dans les applications critiques pour la sécurité et les environnements de technologie opérationnelle, connaître le niveau de confiance des informations sous-jacentes peut parfois être plus important que de simplement maintenir une sortie continue de position ou de temps. CyberPrism Canary aborde ce problème du point de vue de la surveillance et fournit un mécanisme supplémentaire permettant d’identifier le moment où les opérateurs ne devraient plus considérer le GNSS comme une référence faisant autorité.
Pour les réseaux électriques, les infrastructures maritimes, les télécommunications et d’autres systèmes fondés sur un positionnement ou une synchronisation de précision, cette distinction pourrait finalement être plus importante que ne le laisse penser le principe relativement simple de comparaison entre deux horloges.
À Propos de CyberPrism
CyberPrism est une entreprise britannique de cybersécurité spécialisée dans les technologies opérationnelles, avec un intérêt particulier pour les infrastructures nationales critiques, les réseaux industriels, l’énergie, le secteur maritime, les services publics, l’industrie manufacturière et la défense. Cyber Prism Limited a été constituée le 19 octobre 2016 et reste une société privée britannique active sous le numéro d’enregistrement 10436037.
L’entreprise se présente comme une NCSC Assured Cyber Security Consultancy spécialisée dans les technologies opérationnelles et intervient au Royaume-Uni ainsi que sur les marchés internationaux. Son portefeuille comprend CyberPrism Canary, CyberPrism Assure, CyberPrism Guard et des services de conseil en cybersécurité OT.
La direction de CyberPrism comprend le Managing Director Martin Smith, ancien Commandant General des Royal Marines avec 33 ans d’expérience dans la sécurité maritime et l’information militaire, ainsi que le Technical Director Keith Chappell, qui compte plus de 30 ans d’expérience en IT et OT, notamment dans les infrastructures nationales critiques, les installations offshore et le transport maritime.
En décembre 2024, l’entreprise a indiqué que ses effectifs avaient augmenté de 60 % après l’obtention de contrats auprès de quatre opérateurs de la mer du Nord. LinkedIn classe actuellement CyberPrism dans la catégorie des entreprises comptant entre 11 et 50 employés.