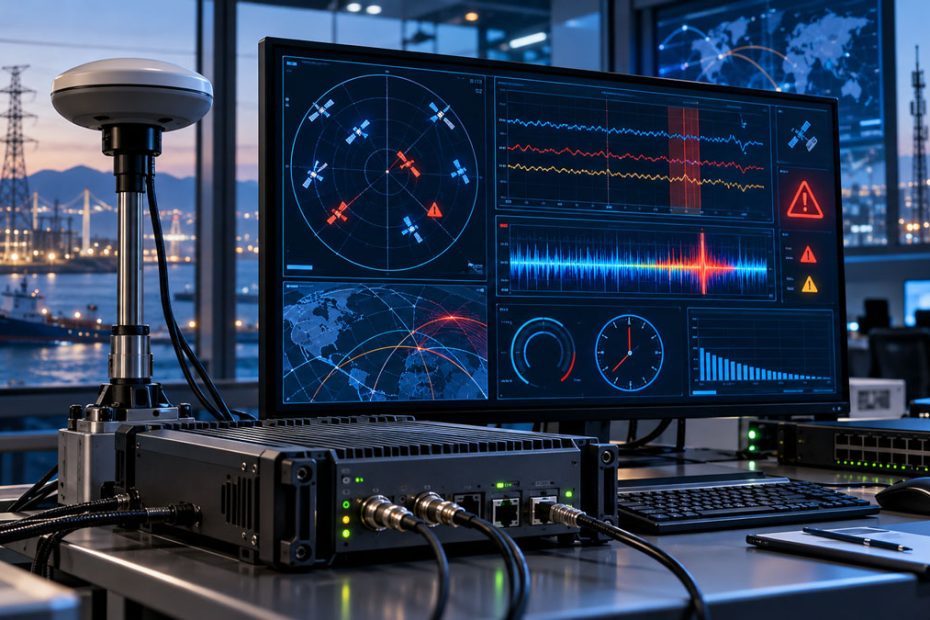
CyberPrism ha lanzado CyberPrism Canary, un nuevo sistema de monitorización diseñado para detectar cuándo los datos del Sistema Global de Navegación por Satélite pueden haber dejado de ser fiables debido a spoofing, jamming u otras formas de interferencia de señal. En lugar de intentar mantener una salida de navegación o sincronización durante un incidente de interferencia, Canary está diseñado para responder a una cuestión más fundamental: ¿se puede seguir confiando en los datos derivados del GNSS?
El sistema compara continuamente la hora obtenida de su receptor GNSS integrado con datos horarios procedentes de fuentes independientes mediante Network Time Protocol. Una discrepancia creciente entre ambas referencias puede indicar que la fuente basada en satélites está siendo interferida o manipulada, permitiendo a los operadores tratar con mayor cautela la información asociada de posicionamiento, navegación y sincronización.
CyberPrism describe Canary como una plataforma de detección y alertas, no como una tecnología destinada a impedir las interferencias GNSS. El sistema está orientado principalmente a entornos de tecnología operacional donde una información incorrecta de posición o tiempo puede afectar a procesos industriales, infraestructuras eléctricas, telecomunicaciones, operaciones marítimas y otros sistemas críticos.
Comparación entre GNSS y NTP
El principio de funcionamiento es relativamente sencillo. Los receptores GNSS obtienen una referencia temporal de gran precisión a partir de constelaciones de navegación por satélite como GPS, Galileo, GLONASS y BeiDou. Esa información temporal se utiliza ampliamente para sincronizar redes de comunicaciones, equipos industriales, sistemas eléctricos e infraestructuras distribuidas de monitorización.
CyberPrism Canary introduce una segunda referencia mediante múltiples fuentes NTP externas y compara continuamente esa hora obtenida de la red con el reloj GNSS. En condiciones normales, ambas referencias deberían mantenerse dentro de una tolerancia prevista. Si la hora GNSS comienza a desviarse de la referencia independiente, el sistema puede identificar esa discrepancia como una señal de que la fuente satelital puede haber dejado de ser fiable.
Este enfoque resulta especialmente relevante frente al spoofing, ya que un transmisor sofisticado puede generar señales satelitales falsas capaces de hacer que un receptor GNSS calcule una posición o una hora incorrectas mientras continúa funcionando aparentemente con normalidad. El receptor puede seguir mostrando una solución válida, un número adecuado de satélites y datos de navegación plausibles, aunque la solución subyacente ya haya sido alterada.
Detección de Spoofing y Jamming
El jamming y el spoofing afectan a los receptores GNSS de formas diferentes. El jamming introduce interferencias de radiofrecuencia en las bandas GNSS y reduce la capacidad del receptor para adquirir o seguir señales satelitales legítimas. Según la intensidad y las características de la interferencia, el resultado puede ir desde una degradación de la precisión y una menor disponibilidad de satélites hasta la pérdida completa del posicionamiento.
El spoofing puede ser más difícil de detectar porque utiliza señales falsas para manipular la solución calculada en lugar de impedir simplemente la recepción. En vez de perder la posición, un receptor puede seguir generando datos de posición o tiempo convincentes pero incorrectos. Esto aumenta el riesgo de que los sistemas posteriores acepten información falsa como válida.
CyberPrism Canary monitoriza varios indicadores relacionados con este tipo de degradación, entre ellos la calidad de los datos GNSS, el estado del dispositivo, la precisión temporal, la pérdida de señal, los mensajes malformados, la deriva temporal y las discrepancias entre las referencias GNSS y NTP. El sistema puede generar alertas de alta visibilidad cuando se detectan anomalías predefinidas.
Es importante señalar que CyberPrism no afirma que Canary impida el spoofing o el jamming. Su función consiste en proporcionar una indicación independiente de que la información GNSS ya no debería aceptarse automáticamente como fiable. Esto ofrece a los operadores la posibilidad de recurrir a procedimientos o fuentes alternativas antes de que los datos incorrectos afecten a operaciones críticas.
Sincronización GNSS en Infraestructuras Críticas
GNSS suele asociarse con la navegación de vehículos, pero la sincronización temporal de alta precisión es una de sus aplicaciones más importantes en infraestructuras. Las redes eléctricas, las telecomunicaciones, los sistemas financieros, los sistemas de control industrial y los equipos de monitorización distribuida pueden depender de relojes sincronizados, a menudo con tolerancias mucho más estrictas de las que perciben los usuarios finales.
En una red eléctrica, las marcas de tiempo precisas pueden ser necesarias para secuenciar eventos, supervisar fallos, gestionar operaciones de conmutación y sincronizar activos separados geográficamente. Si distintos dispositivos comienzan a funcionar con referencias temporales incoherentes, diagnosticar fallos o coordinar sistemas se vuelve más difícil y, en determinadas aplicaciones, potencialmente inseguro.
Problemas similares pueden surgir en entornos de control industrial, donde los registros de PLC, controladores, sensores, sistemas de seguridad y dispositivos de red deben correlacionarse con precisión. Si las marcas de tiempo se desvían, los ingenieros pueden tener dificultades para determinar la secuencia real de acontecimientos durante una avería o un incidente de ciberseguridad.
CyberPrism afirma que la UK National PNT Office estima que el 97% de la Infraestructura Nacional Crítica del Reino Unido depende de los servicios GNSS de alguna forma. La empresa también cita un estudio del Gobierno británico que estima que GNSS aporta más de 13.600 millones de libras anuales a la economía del país, mientras que una interrupción de siete días podría tener un impacto económico de alrededor de 7.600 millones de libras.
Aumentan las Interferencias GNSS
El lanzamiento de Canary se produce en un momento en que las interferencias GNSS se han convertido en un problema operativo mucho más visible. CyberPrism cita cifras de la Agencia Espacial Europea que indican que más de 10.000 buques se vieron afectados por interferencias GNSS maliciosas durante un solo trimestre de 2025, aproximadamente ocho veces más que en el trimestre anterior.
La empresa también hace referencia a datos de la FAA y EASA que recogen aproximadamente 150.000 eventos de pérdida de GPS en cinco millones de operaciones de vuelo durante un periodo de 12 meses. Los incidentes en aviación y transporte marítimo han recibido especial atención porque los errores de navegación son inmediatamente visibles. Sin embargo, interferencias similares pueden afectar a cualquier sistema que dependa del posicionamiento o la sincronización derivados de satélites.
La diferencia entre una pérdida completa de señal y unos datos corrompidos es importante. Un sistema que deja claramente de proporcionar información de navegación puede activar procedimientos de respaldo establecidos. En cambio, un receptor que continúa suministrando información creíble pero incorrecta crea un riesgo operativo más complejo, ya que los operadores y los sistemas conectados pueden no tener motivos inmediatos para desconfiar de esos datos.
Integración de Alarmas OT
Canary ha sido diseñado específicamente para instalaciones de tecnología operacional y no únicamente para entornos informáticos convencionales. Una de sus funciones prácticas es la compatibilidad con VFC, o contactos libres de potencial, que permiten conectar el sistema de monitorización con equipos de alarma industrial existentes sin necesidad de una integración de software compleja.
Un evento detectado puede activar una luz de advertencia externa, una alarma acústica, una entrada de relé u otra respuesta operativa predefinida. Esto resulta relevante en instalaciones industriales donde las alertas críticas no pueden depender exclusivamente de que un operador observe constantemente un panel de software.
La plataforma también combina señales GNSS, información temporal, estado del dispositivo y estado general del sistema en una interfaz unificada destinada a ofrecer a los operadores una visión operativa única. CyberPrism afirma que el motor de alarmas monitoriza continuamente la calidad de los datos, el estado del dispositivo y la precisión temporal, al mismo tiempo que genera alertas ante situaciones como pérdida de señal, mensajes malformados y deriva temporal.
Registro de Incidentes GNSS
CyberPrism también ha puesto un énfasis importante en el registro de eventos. Canary incorpora un sistema de rotación de registros de alto rendimiento diseñado para conservar evidencias y, al mismo tiempo, controlar los requisitos de almacenamiento. Los registros pueden utilizarse para investigaciones de incidentes, auditorías y análisis posteriores.
Esta función puede resultar especialmente útil porque muchos eventos de interferencia son temporales. Cuando los ingenieros comienzan a investigar un problema de navegación o sincronización, las condiciones originales de radiofrecuencia pueden haber desaparecido. Las diferencias históricas de tiempo, los estados del receptor, las alarmas y los errores de mensajes pueden ayudar a establecer cuándo comenzó el incidente, cuánto duró y cómo respondieron los sistemas conectados.
La arquitectura se describe como modular y admite múltiples tipos de señales, configuraciones de alimentación y métodos de registro. Esto debería facilitar la integración de Canary en distintos entornos operativos en lugar de limitarlo a una única función o configuración fija.
Qué Hace Diferente a Canary
Uno de los aspectos más interesantes de Canary es que CyberPrism no intenta afirmar que pueda hacer que las señales satelitales sean inmunes a las interferencias. Esta distinción es técnicamente importante. Las antenas anti-jamming, las antenas de patrón de recepción controlado, los receptores multifrecuencia, los sistemas de navegación inercial y las plataformas de fusión de sensores pueden mejorar la resiliencia. Sin embargo, ninguna de estas tecnologías cambia el hecho fundamental de que las señales GNSS que llegan a la superficie terrestre son extremadamente débiles y vulnerables a las interferencias.
CyberPrism introduce, en cambio, una capa independiente de monitorización de integridad. Desde el punto de vista de la arquitectura del sistema, esto resulta valioso porque disponibilidad e integridad no son el mismo problema. Un sistema de navegación o sincronización puede seguir funcionando mientras la integridad de sus datos ya se ha visto comprometida.
El enfoque de Canary basado en la comparación de relojes proporciona una referencia externa que puede revelar esta situación. No sustituye al hardware anti-jamming, a los sistemas inerciales ni a las fuentes redundantes de posicionamiento. Sin embargo, puede añadir otra capa de evidencia cuando los operadores necesitan decidir si los datos derivados del GNSS siguen siendo fiables.
La Cuestión del NTP
Existe, sin embargo, una limitación técnica importante que merece atención. El valor de cualquier comparación con NTP depende en gran medida de lo independientes y fiables que sean realmente esas fuentes NTP. Si un servidor horario externo obtiene finalmente su propia referencia de la misma fuente GNSS, o si la propia ruta de tiempo de red puede ser manipulada, se reduce la independencia de la comparación.
En despliegues de infraestructuras críticas, las implementaciones más robustas necesitarán referencias temporales cuidadosamente seleccionadas y, preferiblemente, diversas. No debería tratarse cualquier servidor NTP accesible por Internet como una fuente autorizada. Una combinación de tecnologías de sincronización independientes, osciladores disciplinados, referencias terrestres y varias fuentes GNSS o de red puede proporcionar un modelo de integridad más sólido.
Esta limitación no debilita el concepto básico de Canary. Al contrario, pone de relieve un principio de ingeniería más amplio: la monitorización de la integridad GNSS resulta más útil cuando se comparan varias tecnologías con mecanismos de fallo diferentes.
Integridad Frente a Continuidad
Canary también refleja un cambio más amplio en la forma de evaluar los sistemas resilientes de posicionamiento y sincronización. Mantener una salida activa no significa necesariamente mantener una solución fiable.
Un receptor puede superar temporalmente una interrupción utilizando un oscilador, una unidad de medición inercial, sensores de rueda, navegación por estima o una trayectoria calculada. Estas técnicas pueden ser muy útiles para mantener las operaciones, pero la solución resultante no debería interpretarse automáticamente como datos GNSS en tiempo real y sin comprometer.
En aplicaciones críticas para la seguridad y en tecnología operacional, conocer el nivel de confianza de la información subyacente puede ser más importante que mantener simplemente una salida de posición o tiempo sin interrupciones. CyberPrism Canary aborda este problema desde el lado de la monitorización y proporciona otro mecanismo para identificar cuándo los operadores deberían dejar de considerar el GNSS como una referencia autorizada.
Para redes eléctricas, infraestructuras marítimas, telecomunicaciones y otros sistemas basados en posicionamiento o sincronización de precisión, esta distinción puede terminar siendo más importante de lo que inicialmente sugiere el relativamente sencillo principio de comparación entre dos relojes.
Acerca de CyberPrism
CyberPrism es una empresa británica de ciberseguridad para tecnología operacional centrada en Infraestructura Nacional Crítica, redes industriales, energía, sector marítimo, servicios públicos, fabricación y defensa. Cyber Prism Limited fue constituida el 19 de octubre de 2016 y continúa activa como sociedad privada limitada en el Reino Unido con el número de registro 10436037.
La empresa se presenta como una NCSC Assured Cyber Security Consultancy especializada en tecnología operacional y opera tanto en el Reino Unido como en mercados internacionales. Su cartera incluye CyberPrism Canary, CyberPrism Assure, CyberPrism Guard y servicios de consultoría de ciberseguridad OT.
El equipo directivo de CyberPrism incluye al director general Martin Smith, antiguo Commandant General de los Royal Marines con 33 años de experiencia en seguridad marítima e información militar, y al director técnico Keith Chappell, con más de 30 años de experiencia en IT y OT, incluido trabajo con Infraestructura Nacional Crítica, instalaciones offshore y transporte marítimo.
En diciembre de 2024, la empresa informó de que su plantilla había aumentado un 60% tras obtener contratos con cuatro operadores del Mar del Norte. LinkedIn sitúa actualmente a CyberPrism en la categoría de empresas con entre 11 y 50 empleados.